Páginas

Mostrando entradas con la etiqueta AP. Mostrar todas las entradas

lunes, 27 de enero de 2020

Wireless WAN ethernet LAN en Mikrotik

Como conectar un dispositivo Mikrotik a la interfaz inálambrica del router de nuestro proveedor de acceso a Internet (ISP)

Conectar el pc con un cable a un puerto LAN del router Mikrotik.

Asegurarse de que el AP tiene un servidor DHCP activado para que nuestro dispositivo obtenga una dirección IP automáticamente.

Abrimos winbox a través la ip por defecto del dispositivo Mikrotik (192.168.88.1).

La configuración la podemos hacer haciendo un Reset Configuration que dejará el router totalmente en blanco o dejar la configuración que trae por defecto la cual incluye unas mínimas reglas de firewall:

Eliminamos la interfaz inalámbrica (wlan1) del bridge ya que en la configuración por defecto viene incluida.


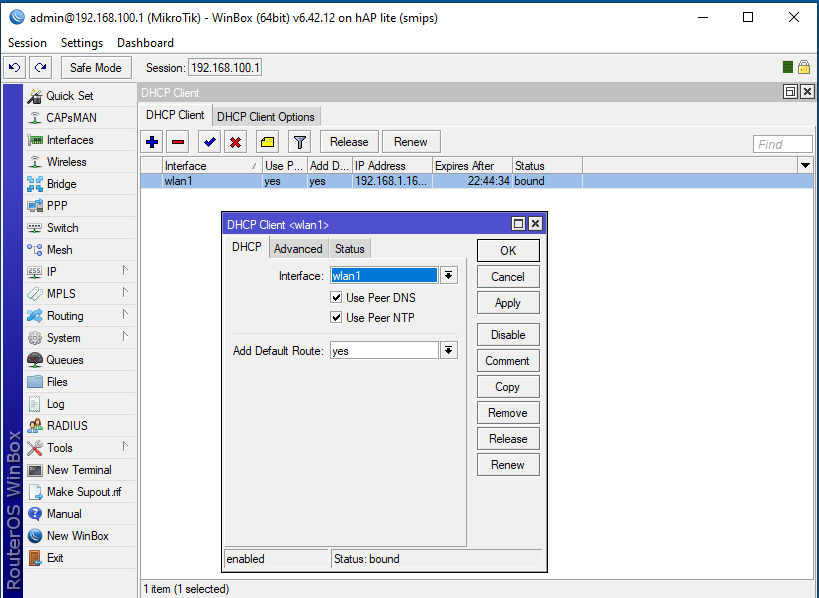
Configuramos un cliente DHCP en la interfaz wireless wlan1.

Abrir IP DHCP Client y clicamos en el signo más (+), en interface de la lista desplegable seleccionamos wlan1 y dejamos Add Default Route seleccionado para que nos agregue el gateway o puerta de enlace por defecto.


Nos vamos a la pestaña Security Profile para crear un New security profile al que daremos un nombre este caso profile_wlan1 en Authentication type solo dejamos WPA2-PSK y en WPA2 Pre-Shared Key pondremos el password del del AP al que nos queremos conectar.


Ya tenemos el Security Profile creado, nos falta cambiar el modo e introducir el SSID.

Si hacemos clic en Wireless
se abre la ventana Wireless tables doble clic en wlan1 y en la pestaña pestaña Wireless cambiar Mode a station, en la entrada SSID tecleamos el nombre del SSID del AP al que nos conectaremos y seleccionamos en Security Profile profile_wlan1 clic en Apply y en la parte inferior aparecerá "connected to ess" eso quiere decir que mi tarjeta inalámbrica se conectó al AP. Del mismo modo en interfaces wlan1 aparece con una R delante que quiere decir Running.


Para poder tener salida a Internet desde una ip privada debemos enmascararla utilizando IP Firewall NAT eliminando la regla de enmascarado de ether1 y crear una nueva regla de masquerade. En la pestaña General elegimos Chain srcnat como Out interface wlan1 y en Action elegimos masquerade. Ya tendríamos que tener conexión a Internet.

En el menú principal clic en Bridge y le cambiamos el nombre a bridge_lan


En el menú principal hacemos clic en IP Addresses luego en el signo + para asignar  a la interfaz bridge_lan la dirección IP 192.168.100.1/24 aplicar y Ok.


Para que los clientes de la LAN al conectar el cable ethernet obtengan una dirección IP automáticamente (si tienen habilitado dhcp client) vamos a crear un servidor dhcp. En el menú principal seleccionamos IP DHCP Server y utilizando DHCP Setup lo creamos.


Ya tenemos acceso a Internet en nuestro PC.

Seguridad

Actualizar a la última version del sistema operativo RouterOS


Deshabilitar servicios que no vamos a utilizar


Creamos un nuevo usuario y le asignamos una contraseña que pertenezca al grupo full. Cerramos winbox y entramos con el nombre y contraseña del nuevo usuario . Deshabilitar el usuario admin.


A mi PC le ha otorgado una IP del segmento de red que habíamos configurado en la interfaz bridge.


Mikrotik es genial!.

martes, 21 de enero de 2020

Configurar AP en Mikrotik

 Access Point

El cable ether1 lo conectamos al puerto WAN del dispositivo Mikrotik y utilizamos un DHCP Client para obtener una direción IP de manera automática y, si no desmarcamos la casilla Add Default Route también agrega una ruta por defecto (default route).

Configurar un Access Point en un equipo Mikrotik, o sea, emitiendo señal para permitir la conexión de station o clientes inalámbricos.

Los parámetros fundamentales son:

En la pestaña Wireless de la interfaz wlan1 seleccionamos el Modo ap bridge que permite que se conecten múltiples clientes. El modo bridge sirve para conectar un solo cliente, por ejemplo, enlaces punto a punto.

También tenemos que configurar la banda, donde elegiremos en que banda va a operar nuestro AP, este caso elegimos 2GHz-only-N ya que se conectarán clientes que tienen configuración N.

El ancho de canal elegimos 20/40MHz XX

La frecuencia a la trabajará el AP la determinaremos con herramientas como Snooper, (análisis de espectro), para conocer cual es la menos saturada, la que proporciona la tasa de transmisión más alta y mayor estabilidad de nuestros enlaces. Cuando configuramos un Access Point el campo Scan List no nos funciona, funciona el campo de Frecuencia, lo contrario que en Station.

SSID  es el nombre de la red Wi-Fi a la cual SE conectarán los clientes. Es case sensitive (distingue mayúsculas y minúsculas).

Crear un Security Profile para aumentar la seguridad en la red.


En la interfaz wireless seleccionamos el modo ap bridge y seleccionamos el security profile que acabamos de crear. En la ventana de Wireless vamos a la primera pestaña que dice Wifi interfaces, y clicamos dos veces para abrir la interfaz wlan1 y seleccionamos el modo Advaanced Mode.


En este punto este equipo está emitiendo su propia señal, es decir los hemos convertido en un Access Point (AP).

La interfaz wlan1 la agregamos al bridge de nombre bridge_LAN.


Crear un DHCP Server en la interfaz bridge_LAN para que los clientes que se conecten a cualquiera de las interfaces del bridge, obtengan una dirección IP automáticamente. Los clientes 


Comprobar los clientes que están conectados al AP en la pestaña Registration


Este es un equipo Mikrotik hAP ac² AP dual banda de 2.4/5GHz, 802.11a/b/g/n/ac, cinco puertos Gigabit Ethernet, USB para soporte 3G/4G y soporte de cifrado de hardware IPsec. La configuración de la banda 5GHz es similar. Agregamos wlan2 al bridge.


En la pestaña Wireless encontramos la opción Default Forward. Se utiliza para permitir o denegar la comunicación entre las estaciones. Forwarding puede ser sobre-escrita por clientes específicos en el Access List.


Mikrotik es genial!.

domingo, 19 de enero de 2020

Enlace punto a multipunto MikroTik

Conectando clientes finales al router repetidor

Enlace Punto a Punto Transparente


Los enlaces punto a multipunto permiten interconectar a más de dos clientes. Tendremos equipos operando en modo AP bridge para proporcionar acceso a Internet a clientes residenciales, clientes corporativos.

Cada uno de estos clientes finales va a tener su equipo con NAT es decir nuestra IP de acceso va a estar en una interfaz que vamos a llamar WAN y luego habrá otra interfaz que va a tener otra red LAN para el cliente en particular. Estamos creando una segmentación de la red de nuestro lado y del lado del cliente, hecho que ayuda a aumentar la seguridad en nuestra red.

Para realizar este laboratorio partiremos de la configuración del WDS enlace punto a punto trasparente realizado anteriormente.

Estoy conectado a uno de los puertos LAN del Cliente (station) para acceder vía winbox. Ni el AP ni el cliente están haciendo direccionamiento IP de Internet únicamente es un enlace transparente.

En estos momentos la IP que está proporcionándome el router administrador es la 192.168.88.246 la IP que tomó mi computadora y está el gateway como 192.168.88.1 eso significa que la dirección de red es la 192.168.88.0/24 así que vamos a crear una segmentación de red en este equipo cliente.


Empezamos en el router Cliente. El primer paso es cambiar al modo Station, donde antes teníamos station_wds, ya que no necesitamos tener activado el Mode wds, no nos interesa lo que va a estar en la parte de la red LAN del cliente. Nos interesa hasta este puerto (la interfaz wlan1), donde vamos a gestionar el control de ancho de banda y otros parámetros.

                                                         
A la interfaz wlan1 le llamaremos WAN y le agregaremos una dirección IP.


Antes teníamos una dirección IP al bridge_wds que vamos a eliminar, al bridge_wds a partir de ahora le llamaremos LAN. Vamos a tener en LAN (bridge) todos los puertos Ethernet (desde ether1 a ether4) del equipo y eliminamos el puerto WAN de la configuración anterior (enlace punto a punto).


Para asignar una IP a LAN tenemos dos opciones: una IP estática o una ip por cliente DHCP, en este caso utilizaremos una IP por cliente DHCP y para ello vamos a DHCP Client y agregamos un cliente DHCP en la interfaz WAN que es la que nos dará acceso a Internet. En estos momentos la interfaz WAN está buscando IP pero como no estamos enlazados al AP nunca encontrará el servidor DHCP.


Nos falta hacer el masquerade, EL NAT de la red privada LAN a la red de Internet que estará en el puerto WAN. Para ello vamos a IP Firewall, NAT. Clic en más (+) en Chain seleccionamos srcnat, Out interface WAN y en la pestaña Action elegimos masquerade.

                                    
En este punto vamos a crear una red con una dirección IP que se la vamos a asignar a la red LAN. Este segmento de red es donde vamos a tener los equipos de los clientes (PC, tablets, teléfonos móviles,etc) o si ponemos un router WiFi, tendrá una IP de esta red. Será la 192.168.0.1/24 que pertenece a la red 192.168.1.0/24


También crearemos un servidor DHCP en la interfaz LAN utilizando DHCP setup para que los clientes obtengan una dirección IP automáticamente si tienen habilitado el cliente DHCP. De manera que si renovamos la IP del PC desde el que estamos conectados al router que estamos configurando, veremos que adquiere una IP del segmento de la red LAN que acabamos de crear. SI vamos al Winbox, IP, DHCP Server, Leases, aquí ya aparece la IP que asignó a mi computadora 192.168.0.246. En resumen, cada uno de los clientes inalámbricos tendrá: Una IP en un puerto de WAN que va a ser wireless y una IP en el puerto de LAN y hacer masquerade en NAT a la interfaz de Internet.


En System Identity cambiamos el nombre a Equipo-cliente y en la pestaña Wireless de la interfaz WAN el Radio Name también escribimos Equipo-cliente y clic en Ok.


Configuración del AP

Me conecto al AP con cable Ethernet a un puerto LAN. Cambiar el modo de operar y eliminar el WDS. Abrimos winbox y vamos a Interfaces wlan1 y en la pestaña WDS deshabilitar WDS Mode y en WDS Default Bridge none luego clic en Aplicar. En la pestaña Wireless cambiamos el modo bridge a ap bridge ya que este modo permite conectar más de un cliente inalámbrico, clic en aplicar y Ok.


Llegados a este punto el Equipo_cliente debería estar enlazado. Para comprobarlo vamos a Wireless, se nos abre la ventana Wireless tables, en la pestaña Registration aparece un equipo llamado Equpipo_station.

Ahora renombramos el bridge bridge_WDS a RED_LAN y agregamos el resto de interfaces incluyendo wlan1 que es la que realiza la transmisión desde el AP hacia el cliente.


Ahora voy a conectar el cable desde mi PC a cualquier puerto ethernet del Equipo_cliente  y automáticamente va a recibir una dirección IP que será del rango de la red 192.168.0.0/24.

Mikrotik es genial!.

viernes, 17 de enero de 2020

WDS enlace punto a punto Mikrotik

Material dos equipos Mikrotik hAP lite y cables ethernet.


WDS - Wireless Distribution System - Sistemas inalámbricos distribuidos.


Equipo AP Access Point


Para configurar el AP
Crear un bridge para WDS
Configurar los parámetros inalámbricos
SSID
Modo bridge
Seguridad nv2
Configurar WDS
Asignar ip a interface - para hacer gestión del equipo

Conecto un cable ethernet desde mi PC al puerto ether2 de uno del equipo que hará de AP. Voy a System Reset Configuration, habilito No default configuration y dejo el equipo en blanco para hacer toda la configuración desde cero.

Primero crear un bridge para WDS


Activar la interfaz wlan1, doble clic para abrirla seleccionamos la pestaña Wireless y en el menú de la derecha activamos Advanced mode.

En mode seleccionamos bridge que nos permite un cliente como estación (station), en banda 2GHz-only-N ya que el equipo station es 2GHz-only-N esto ahorrará procesamiento al equipo, en Channel Width 20/40MHz eC, en Frecuencia Mode elegiremos superchannel (todas las frecuencias). Antenna Gain (ganancia de la antena), tecleamos 16 (dBi) y clic en aplicar. En SSID WDS_AP y en Radio Name AP-oficina-principal. En Frecuencia pondremos 2342, resultado de hacer un Scanneo (Scan), utilizando el rango 2312-2562 en Scan List y clic en (menu derecho) Scan.. de manera que podamos determinar la(s) frecuencias menos saturadas. Clic en aplicar.


Ahora vamos a selecionar en Wireless Protocol nv2 y si se fija verá como la opción Security Profile desaparece, que permite poner seguridad a una red inalámbrica que opera con el protocolo 802.11. nv2 tiene su propio mecanismo de seguridad. La clave a nv2 la introducimos en la pestaña nv2 activando Security y en Preshared Key tecleamos la clave que vamos a utilizar.


Para configurar el WDS nos desplazamos a la pestaña WDS. Cambiamos dos parámetros en WDS Mode dynamic y en WDS Default Bridge seleccionamos el bridge que creamos que se llama bridge_WDS clic en Ok.


En Interfaces renombramos la interfaz ether3 a LAN y la agregamos como puerto al bridge_WDS


Agregar una IP address para gestión del dispositivo IP Address 10.10.10.2/29 en la interfaz bridge_WDS clic en aplicar y ok.


Desactivar servicios que no vamos a utilizar


Por último crear una contraseña para el equipo desde System Users


Cambiar el nombre del dispositivo


En este momento no configuraremos el Firewall.

Terminada la configuración del AP vamos a configurar el equipo Station

Equipo Station

Este modelo (hAP lite) tiene 5 puertos 4 puertos ethernet y un puerto wlan (Atheros AR9300). Si el equipo está en blanco - System Reset Configuration No default configuration la interfaz inalámbrica estará desactivada. Por tanto activamos la interfaz Wireless wlan1.

Creamos un bridge que se llamará bridge_WDS el mismo nombre utilizado en el AP para ser consistente. Agregamos el puerto que vamos a estar utilizando para conectarlo en la computadora, el router o el switch que tendremos del lado de la repetidora (station). Renombramos la interfaz ether3 a LAN (igual que en el AP) y lo agregamos como puerto, también agregamos la interfaz wlan1 sin olvidar que la interfaz wlan1 sólo se agrega en la station no en el AP y el WDS se activa en Wireless (del AP) para que active la interfaz virtual. 


Ahora vamos a configurar la interfaz Wireless dando clic en interfaces wlan1, nos vamos a la pestaña Wireless y activamos en el menú de la derecha Advanced Mode. En Frecuency Mode elegiremos superchannel, en Antenna Gain colocamos 16 y clic en aplicar. Tenemos que colocar parámetros muy parecidos que en el AP como el Wireless Protocol nv2, la Band 2GHz-only-N, Channel Width o ancho de canal 20/40MHz eC, en Frecuency cuando estamos en station este parámetro es indiferente. El SSID no lo escribiremos vamos a utilizar Scan.. y en Radio Name WDS-station.


Hay que establecer un rango en Scan List para que aparezca el SSID del AP porque no está conectado a las frecuencias standard. Vamos a establecer un rango desde la 2312-2562. En este momento debe aparecer el SSID WDS-AP seleccionamos y clic en connect, ahora ya aparece la Frecuency (2342) hago clic en copiar y la pego en Scan List.

Falta la seguridad que será nv2. Cuando utilizamos nv2 el Security Profile no se tiene en cuenta ya que el nv2 tiene su propio mecanismo de Security.

En la pestaña nv2 se activa la pestaña security y en Preshared Key colocamos la misma clave que pusimos en el AP. En la pestaña Wireless activamos el Mode station wds Aplicar y Ok.


El Tx Power se puede disminuir a 10 seleccionando all rates fixed.


Nos falta la IP de administración de este equipo. En IP address New Address introducimos la dirección 10.10.10.3/29 interace bridge_WDS.

Debemos cerrar los servicios que no necesitamos.


Vamos a comprobar la conectividad entre la estación y el AP haciendo ping desde el terminal a la dirección IP del AP y podremos ver que el link ya se ha establecido.


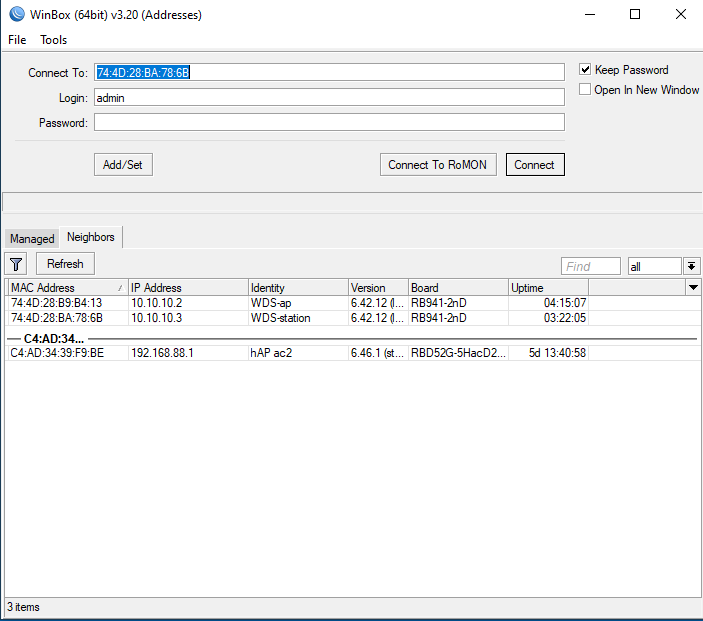
Ya tenemos los dos equipos conectados y podemos acceder a ambos desde el Winbox. Repasando en estos momentos el cable ethernet de mi computadora está conectado al puerto que llamamos LAN (ether3) del equipo station para poder realizar la configuración del station, no hay ningún cable físico hacia el equipo AP.


En el AP vemos que se ha generado una interfaz wds y esa interfaz estará dentro del bridge y tiene la D de dynamic de manera que si apaga el station este link va a desaparecer. Esto quiere decir que ya tenemos el link tranasparente.


Ya los equipos están conectados ahora vamos a conectar en el puerto LAN (ether3) del AP un cable ethernet al router de la oficina principal y veremos que pasa de no lik a - running link ok (parte inferior de la ventana.


Todo lo que conecte a este puerto LAN (ether3) va a pasar a station, evidentemente si lo que conecte tiene un servidor DHCP y si mi tarjeta ethernet está configurada para obtener una IP automáticamente ya debería recibir una dirección IP del segmento del router al que estoy conectado en este caso un Mikrotik hAP ac2.

En detalles de la conexión de red podemos ver que el segmento de red corresponde al router Mikrotik principal.:


Si abrimos un navegador comprobaremos que ya tenemos acceso a Internet.


Mikrotik es genial!.